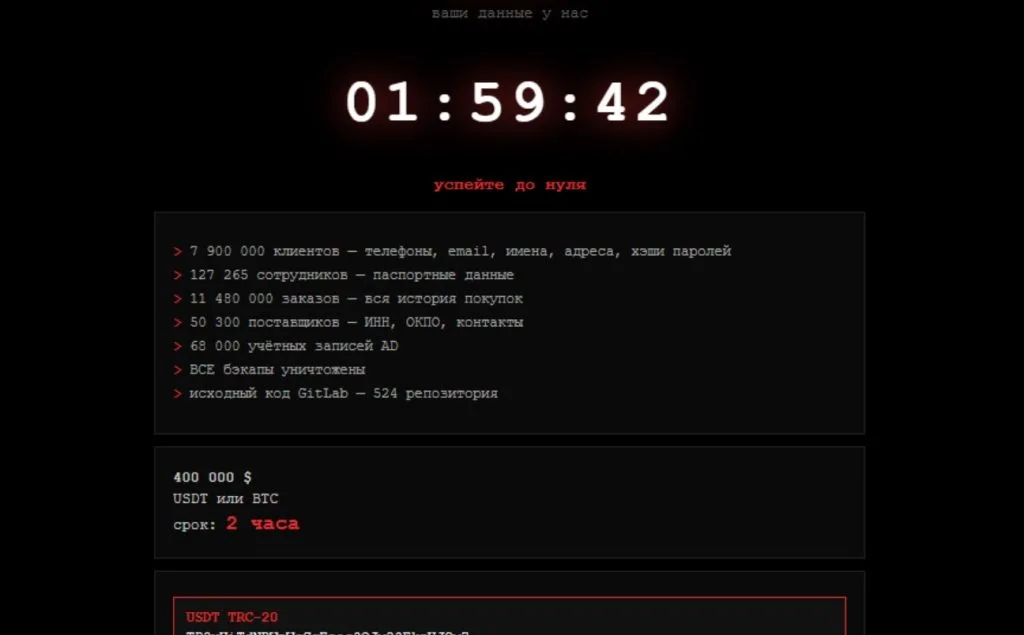
Деталі навколо кібератаки на сайт найбільшого українського рітейлера — мережі АТБ — почали проясняться. 5 жовтня на головній сторінці atbmarket.com замість звичного вигляду з'явилася чорна сторінка із зворотним відліком, переліком нібито вкрадених даних і вимогою $400 тисяч упродовж двох годин. Відповідальність узяло на себе угруповання DATASUCKERS, заявивши про доступ до інформації 7,9 млн клієнтів, 127 тисяч співробітників і 11 млн замовлень.
Автори OSINT-каналів Lumina та «OSINT Простими словами» вирішили перевірити ці твердження, звернувшись до архівних копій сайту, даних блокчейну та власного листування з хакерами. Висновок дослідників однозначний: документально підтверджується лише факт дефейсу.
Що вдалося підтвердити
Факт підміни головної сторінки зафіксовано у Wayback Machine — копія за 5 жовтня збереглася в незалежному архіві. Втім, дослідники наголошують: зміна вигляду сайту не доводить, що зловмисники отримали доступ до клієнтської бази, адже вітрина сайту і внутрішня база даних — це різні системи з різними рівнями захисту.
- Сайт зламано — підтверджено архівною копією
- Вимога $400 000 — на жодному з гаманців немає суми, яка б відповідала викупу
- 41 ГБ даних — як доказ подали лише скриншот вікна архіватора
- Зразок із бази — містить порожні замовлення та зміщені поля
- 127 тисяч працівників у базі — це більше, ніж реально працює в мережі
Викуп у $3,83 замість обіцяних $400 000
Оскільки криптовалютні транзакції відкриті для перевірки будь-ким, дослідники подивились стан гаманців, вказаних на сторінці вимагачів. USDT-адреса в мережі TRC-20 не зафіксувала жодного платежу. На біткоїн-гаманець 5 жовтня надійшло лише дві транзакції на суму 0,00004467 BTC — приблизно $3,83. Тобто ультиматум на чотириста тисяч доларів зібрав суму, меншу за вартість кави.
«Доказ» на 41 гігабайт виявився звичайною картинкою
Коли в АТБ заперечили факт витоку персональних даних, хакери оприлюднили нібито підтвердження — скриншот вікна WinRAR зі списком файлів і назвою архіву ATB-FULL-DB-DUMP-2026-10-05.tar. Жодного реального файлу чи рядка з бази показано не було, а подібне зображення можна створити за лічені хвилини. Станом на 7 жовтня реального фрагмента «архіву» так і не з'явилося.
Зразок даних не пройшов перевірку
Під тиском дослідників зловмисники надали «приклад» із п'яти клієнтів та 11 замовлень. Дані самих людей, за словами авторів розслідування, виявилися справжніми — саме тому їх вирішили не оприлюднювати. А ось історія покупок навколо цих людей не витримує критики: у трьох замовленнях (№ 54791, № 5099, № 15837) вказана сума, але перелік товарів порожній. Наприклад, замовлення № 54791 нібито коштує 249 грн, хоча позицій у ньому немає жодної. В іншому записі замість номера замовлення стоїть уривок коментаря російською мовою, ще в одному поле взагалі лишилося порожнім. Усе це виглядає так, ніби дані з різних джерел звели в одну таблицю, і колонки збилися — вивантаження з реальної робочої бази так не виглядає.
Хакери самі визнали брак якості
Коли дослідники показали зловмисникам ці невідповідності, ті відповіли так (переклад з російської):
Повна база є тільки в Шерлока.
представник DATASUCKERS
Це саме зразки паскудні.
представник DATASUCKERS
Не варто було довіряти їхньому ШІ.
представник DATASUCKERS
Зранку дам нормальні зразки.
представник DATASUCKERS
Автори розслідування тлумачать це як визнання того, що зразок згенерувала нейромережа. Обіцяного «нормального» зразка так ніхто й не побачив.
Звідки могли взятися такі «зливи»
У переписці хакери назвали джерелом матеріалу пробив-бота під назвою «Шерлок» і перелічили інші «бази», які нібито продавали раніше: hotline, «Мегаспорт», «Вія», «Мебелок», Allo.ua, Ager.ua. Також вони стверджували, що зламували користувачів Eldorado.ua — саме тут і виявилася розбіжність. В одному записі ПІБ і номер телефону користувача збіглися з виданими ботом, а от дата реєстрації відрізнялася: в одному джерелі значився 2023 рік, в іншому — 2018-й. Хакери пояснили це тим, що «Шерлок намішав вашу і мою базу».
Автори розслідування реконструювали ймовірну схему роботи зловмисників:
- Беруться старі масиви реальних контактів українців — ПІБ і номери телефонів.
- За допомогою штучного інтелекту навколо цих контактів дописується вигадана активність: кошики, замовлення, адреси, дати реєстрації.
- Отриманий «сурогат» продається адміністраторам пробив-ботів як нібито свіжий злив 2026 року.
Через це одні й ті самі люди «з'являються» одночасно в базах десятка різних сервісів, а дати в записах не узгоджуються між собою. Висновок дослідників: персональні дані людей справжні й дійсно присутні в ботах, але походять не із серверів АТБ, а з давніших витоків, доповнених штучно згенерованими «чеками». Варто зазначити, що це версія саме авторів розслідування — незалежного підтвердження поза їхніми матеріалами редакція не знайшла.
Цифри, які не сходяться
На вимагацькій сторінці йшлося про «127 265 співробітників із паспортними даними». Водночас, за оцінкою авторів розслідування, у групі АТБ працює трохи понад 60 тисяч людей, а згідно з фінансовою звітністю мережі — близько 46,6 тисячі. В англомовному профілі компанії в реєстрі Торгово-промислової палати вказано понад 48,5 тисячі працівників АТБ-Маркет. Попри розбіжності в цих оцінках, у заявлену «базу» потрапило б у два-три рази більше людей, ніж насправді працює в мережі.
Що каже сама компанія
В АТБ підтвердили факт спроби хакерської атаки на свої ресурси, проте наголосили, що персональні дані на цих ресурсах не зберігаються і не витікали. Автори розслідування зазначають, що таке формулювання досить вузьке, оскільки стосується лише атакованих ресурсів. Водночас навіть без цього офіційного коментаря наданий хакерами зразок не схожий на реальне вивантаження з робочої системи.
Отже, документально підтверджено лише дефейс головної сторінки сайту. Викуп так і не був сплачений, «доказ» на 41 ГБ виявився звичайним скриншотом, а наданий зразок даних містить очевидні дефекти й суперечить заявленим масштабам атаки. Автори розслідування не виключають, що зловмисники могли отримати якісь старі фрагменти даних, однак те, що подавалося як «злам бази 7,9 млн клієнтів», наразі нічим не підтверджено.
Джерело: Highload.tech


