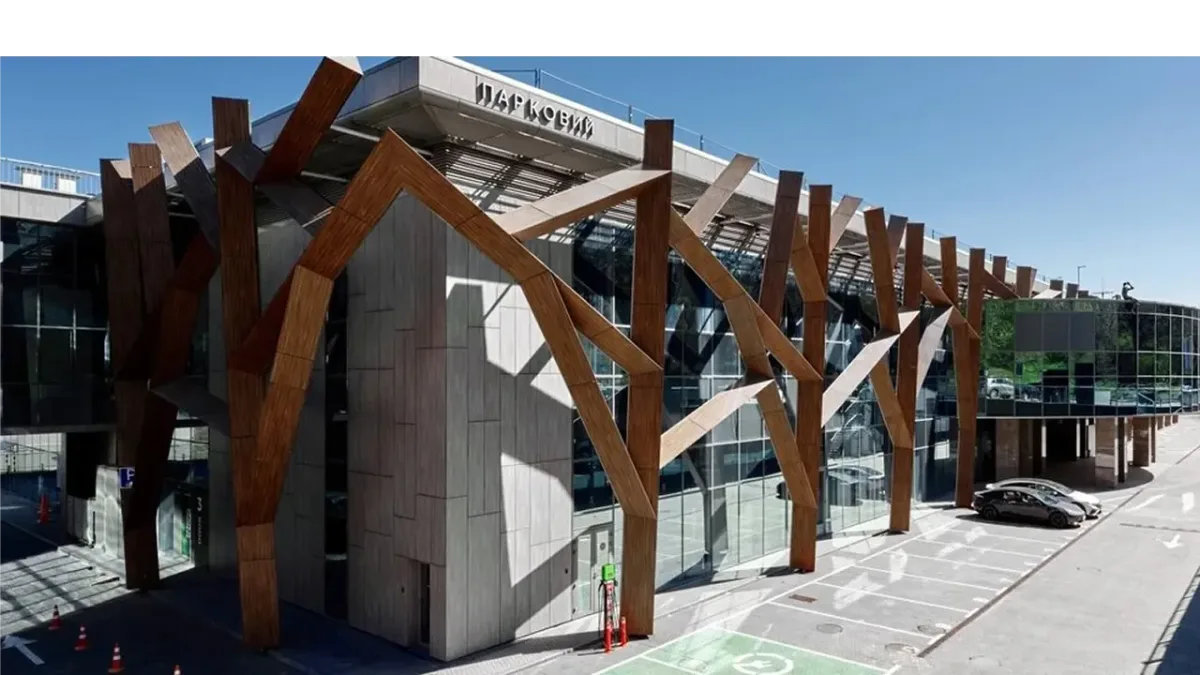
Датацентр «Омега Телеком» поповнив список київських об'єктів, які постраждали від російських ударів цими днями, — він став уже восьмим за ліком. До переліку пошкоджених майданчиків також потрапили датацентри провайдерів UTELS і «Павутина», інфраструктура з потужностями MiroHost, а також об'єкти «Датагруп», Cosmonova, DLine і «Парковий».
Датацентр «Парковий» у Києві припинив роботу після російських атак
Унаслідок атак постраждав фіксований інтернет. За даними Міністерства цифрової трансформації, 23 вересня зв'язок зник приблизно у 100 000 домогосподарств Києва та області.
Після удару 26 вересня виникли збої з трансляцією каналів «Ми — Україна+» та «Армія TV», а на сайті «Суспільного» на якийсь час перестала працювати частина відеоплеєрів. Трохи пізніше з аналогічними проблемами зіткнулися «Перший», СТБ, 1+1 та «5 канал».
Наслідки атаки залежать від того, яке саме обладнання в датацентрі постраждало. За словами засновника платформи Telecomsvit Сергія Омельченка, удар може паралізувати окремий онлайн-сервіс або ж пошкодити мережеве обладнання — і тоді без зв'язку залишаться всі абоненти провайдера.
Так, після атаки на «Павутину» без доступу до мережі на якийсь час опинилася майже половина абонентів компанії — про це провайдер повідомив у своєму Telegram-каналі. Втім, того ж дня зв'язок відновили завдяки резервному обладнанню.
Через російські атаки в Києві частина інтернет-провайдерів залишилася без зв'язку
Чи працюватиме інтернет після ударів по датацентрах
Удар по інфраструктурному об'єкту здатен відключити від мережі тисячі чи навіть сотні тисяч клієнтів одного або кількох провайдерів, пояснює Омельченко. «Але вимкнути інтернет по всій країні складно», — наголошує він.
Стійкість мережі забезпечує її розподілена структура. Провайдери працюють на різних технічних майданчиках, тож у разі проблем система здатна автоматично перейти на резервне обладнання чи інший маршрут трафіку, зауважує експерт.
Те, скільки триватимуть перебої, визначається масштабом руйнувань і наявністю запасних потужностей. Якщо резерв є, перемикання на нього відбувається за лічені секунди. Коли ж резервного обладнання немає або воно теж знищене, перенаправляти трафік доводиться вручну — на це може піти від кількох годин до цілого тижня, залежно від розмірів пошкоджень, підсумовує Омельченко.
Радник голови правління Інституту дослідження кібервійни (ICWR) Сергій Демедюк звертає увагу, що перші години після удару по датацентру — це ще й період підвищених кіберризиків.
Один з них — фішинг: поки люди чекають на офіційне повідомлення від провайдера чи оператора датацентру, зловмисники можуть надіслати їм фальшивий запит на зміну DNS або на надання доступу «інженеру».
Інша загроза — витік даних з пошкодженого обладнання. Сервери та накопичувачі, які виносять із зруйнованого датацентру, можуть містити конфіденційну інформацію, тож важливо, щоб дані на них були зашифровані заздалегідь.
За словами Демедюка, компанії в стані авралу намагаються одночасно відновити зв'язок, маршрутизацію, сервери, DNS і доступи, а це підвищує ризик помилок.
На сайт АТБ здійснили кібератаку. Відповідальність взяла група DATASUCKERS
Як підготуватися користувачам і бізнесу
Як запасний варіант можна розглядати супутниковий інтернет, наприклад Starlink, хоча під час повітряних тривог на його роботу здатен впливати РЕБ, зауважує Омельченко. Він також радить тримати вдома готівку — під час перебоїв платіжні термінали та банкомати можуть не працювати.
SIM-картка іншого мобільного оператора дасть змогу роздати інтернет зі смартфона у разі потреби, каже Омельченко. Щоправда, під час блекаутів навантаження на мережу зростає, тож якість зв'язку може погіршуватися.
Варто подбати і про підключення другого фіксованого провайдера.
Якщо компанії використовують різні технічні майданчики, пошкодження обладнання одного провайдера не обов'язково зачепить іншого
Сергій Омельченко, Telecomsvit
Подбати про це варто заздалегідь: під час масових блекаутів черга на підключення може розтягнутися більш ніж на 30 днів.
Ще один варіант — заздалегідь домовитися із сусідами, які користуються іншим провайдером, про спільний доступ до Wi-Fi. Заради безпеки радять налаштувати окрему гостьову мережу з паролем і відкривати доступ лише перевіреним людям.
Для бізнесу ключове значення має незалежність резервної інфраструктури від основної. За словами Омельченка, другий провайдер повинен працювати через окремий маршрут, а резервне обладнання й критичні сервіси варто розмістити на іншому майданчику.
У «Дії» створять національну мапу енергонезалежного інтернету
Омельченко радить регулярно робити резервні копії даних і сервісів, а також заздалегідь перевіряти, наскільки швидко з них можна відновити роботу: розгорнути копію на іншому майданчику, виміряти час відновлення та оцінити можливі втрати даних.
Сайти й бази даних можна тримати на закордонних серверах, проте саму мережу, яка з'єднує українських користувачів з інтернетом, перенести за кордон неможливо — її кабелі та обладнання фізично розташовані в Україні. Тому, пояснює Омельченко, важливе обладнання варто розміщувати в укріплених приміщеннях.
Україна ввела санкції проти десяти російських операторів зв'язку та інтернет-провайдерів
Джерело: AIN.UA


