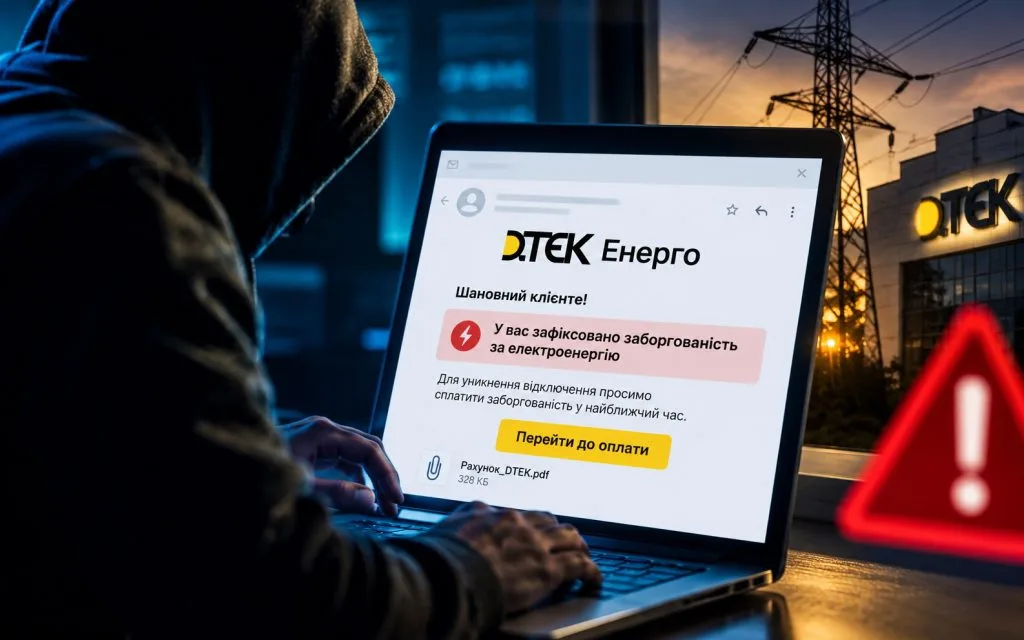
Державні установи України знову стали мішенню для кіберзлочинців: цього разу зловмисники видають себе за представників енергетичної компанії. Урядова команда CERT-UA, що працює при Держспецзв'язку, зафіксувала масову розсилку підроблених листів, у яких нібито від імені бухгалтера «ДТЕК Енерго» вимагають негайно погасити борг за електроенергію. Насправді ж посилання в листі веде до встановлення шкідливого софту для прихованого контролю над комп'ютером. Експерти пов'язують цю активність з угрупованням UAC-0050.
Атаку зафіксували 29 жовтня 2026 року. Листи містили інформацію про нібито непогашену заборгованість за електроенергію та були підписані від імені конкретного бухгалтера компанії. Кінцева мета кампанії — отримати прихований віддалений доступ до комп'ютерної техніки держустанов.
У CERT-UA звертають увагу на цинічність обраного моменту для атаки: з огляду на масовані обстріли енергетичної інфраструктури країни та регулярні стабілізаційні й аварійні відключення світла, лист про борг виглядає цілком достовірно для потенційної жертви.
Як відбувається зараження
Аби обдурити базові системи захисту, атакувальники побудували ланцюг зараження з кількох послідовних кроків.
- Жертва отримує лист із прикріпленим PDF-файлом, усередині якого міститься посилання, яке нібито веде до сплати боргу.
- Клік за посиланням запускає завантаження RAR-архіву, розміщеного в легітимному хмарному сховищі DigitalOcean Spaces — використання відомого сервісу допомагає обійти підозри систем захисту.
- Усередині першого архіву схований ще один RAR-архів із паролем, а поруч лежить текстовий файл із ключем для розпакування.
- Останньою ланкою є EXE-файл, який насправді є саморозпаковуваним SFX-архівом.
- Запуск цього файлу встановлює легітимну програму LiteManager для віддаленого керування комп'ютером, яка працює як системна служба та автоматично запускається разом з операційною системою, забезпечуючи зловмисникам стабільний доступ до враженої машини.
Маскування командної інфраструктури
У цій кампанії UAC-0050 вдалося до прийому, який уже застосовувало раніше: ускладнення виявлення командних серверів (C2). Конфігураційний файл встановленої програми містить велику кількість IP-адрес та доменних імен, причому переважна більшість з них належить цілком легітимним ресурсам. Лише окремі адреси насправді використовуються для зв'язку з хакерами, що суттєво ускладнює виявлення реальної інфраструктури зловмисників засобами мережевого моніторингу.
Рекомендації щодо захисту
Фахівці Держспецзв'язку закликають зберігати обережність у випадку отримання листів із вимогою терміново погасити борг.
- Не переходити за підозрілими посиланнями.
- Не вводити паролі для розпакування архівів з невідомих джерел.
- Перевіряти стан своїх рахунків виключно через офіційні застосунки постачальників послуг або їхні верифіковані вебпортали.
Нагадаємо, що раніше хакери вже створювали фейковий сайт Claude, на якому пропонували завантажити «професійну версію» застосунку, що насправді містила бекдор.
Джерело: Highload.tech