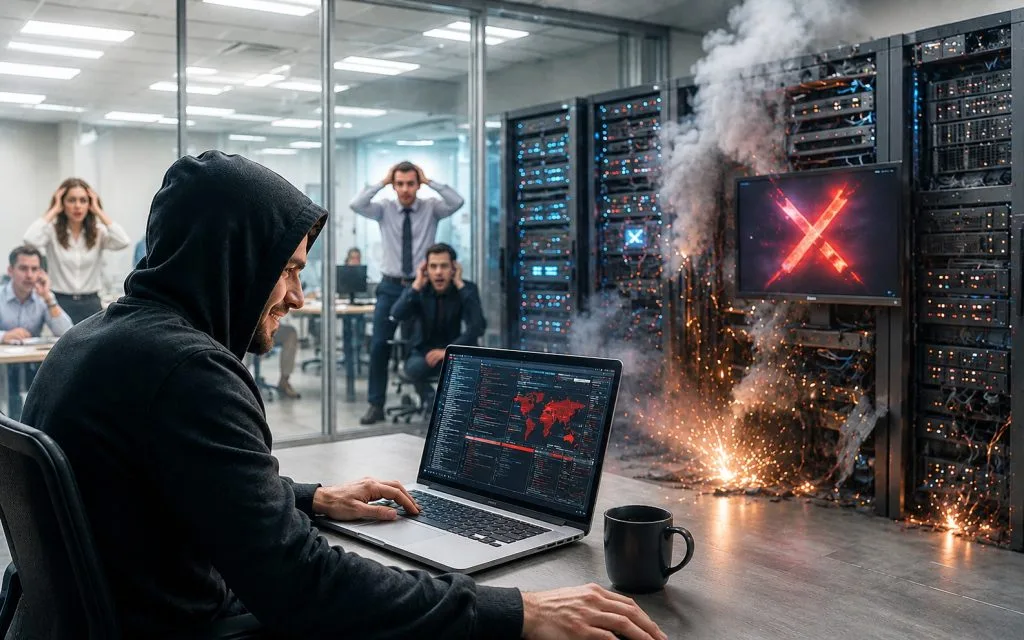
Звичайна недоглянута деталь у процедурі звільнення обернулася для компанії втратами в сотні тисяч доларів. Про цей випадок розповів Яд Сенапаті, генеральний директор Project Management Training Institute в Далласі: після того як одного зі співробітників звільнили, доступ до внутрішніх систем йому так і не відключили. Ошалілий від образи колишній працівник скористався цим — увійшов у власний акаунт, видалив файли, позбавив доступу інших користувачів і пошкодив базу даних організації.
У чому була причина
За словами Сенапаті, облікові дані звільненого не вимикали ще кілька днів після того, як його прибрали з платіжної відомості. Справа не в технічній помилці, а в тому, що ніхто конкретно не відповідав за цей крок: у відділі кадрів гадали, що доступ вимкне ІТ-служба одразу після оформлення звільнення, а ІТ-фахівці натомість чекали формального запиту від HR. Коли за завдання не відповідає жодна конкретна людина і немає чіткого терміну виконання, воно легко забувається — а спливає лише тоді, коли вже завдано шкоди.
Ситуацію загострював обсяг прав, якими володів цей працівник: спільні адміністративні облікові записи, керування іншими акаунтами та доступ до систем відстеження проєктів. Кожна з цих систем відкривала шлях до наступної, тож утворився ефект доміно — саме ним колишній співробітник і скористався, щоб зашкодити всій компанії.
Сумарні збитки Сенапаті оцінює в сотні тисяч доларів, а важливий проєкт компанії затримався на кілька тижнів. Іронія ситуації полягала ще й у тому, що відновити пошкоджені системи було особливо складно, бо найкраще розумів їхню архітектуру саме той, хто їх і зруйнував — сам колишній працівник.
Керівник наголошує: звільнений не мав якихось хакерських навичок вищого рівня — він просто не втратив доступу, бо ніхто не змінив паролі й не перевірив адміністративні права. Додаткова складність, за його словами, була в тому, що цей конкретний співробітник мав значно ширші повноваження, ніж звичайний користувач, тож ІТ-відділ навіть не до кінця усвідомлював, що саме потрібно вимкнути.
Що варто робити інакше
Сенапаті переконаний: перевірка й скасування доступу повинні бути таким же обов'язковим пунктом чек-листа при звільненні, як і повернення робочого ноутбука. Він вважає, що ситуації можна було б запобігти, якби компанія відключала доступ у той самий день, коли відбувається звільнення, регулярно й примусово переглядала всі спільні облікові записи та дотримувалася принципу нульової толерантності до того, щоб одна людина одноосібно контролювала цілу систему.
Аврам Пільч, оглядач The Register, який спілкувався з Сенапаті для матеріалу, додав власну історію: коли його самого звільнили з попередньої роботи, доступ до пошти, чату й спільних дисків він втратив негайно. Однак через кілька місяців колишній керівник несподівано запитав, чи не міг би той усе ще увійти у важливу зовнішню базу даних і показати, як нею користуватися. Виявилося, що доступ туди так і не було скасовано.
Джерело: Highload.tech