Науковці з Гонконгу представили спосіб перехоплення звуку, який обробляють аналогові вузли навушників, стаціонарних телефонів та розумних гаджетів. На відміну від звичного пасивного зчитування побічних електромагнітних сигналів, нова атака під назвою InjectEave активно надсилає власний несучий радіосигнал у бік цілі.
Хто стоїть за розробкою і в чому суть методу
Технологію створила спільна команда Гонконгського університету науки і технологій (кампус у Гуанчжоу) та Гонконгського політехнічного університету. Наукову роботу під заголовком Injected and Leaked: Actively Inducing Side-Channel Leakage Using Electromagnetic Injection and Hardware Nonlinearity вже прийняли для показу на конференції USENIX Security '26.
Як пояснює CyberInsider, головна відмінність InjectEave від класичних атак побічним каналом полягає в тому, що зловмисник не просто пасивно зчитує випромінювання пристрою, а сам направляє на ціль спеціально сформований радіочастотний сигнал у діапазоні 0–9 МГц.
Далі спрацьовує фізична природа електронних компонентів: нелінійні елементи всередині техніки — підсилювачі, аналого-цифрові перетворювачі, блоки живлення та MOSFET-транзистори — мимовільно змішують внутрішній аналоговий сигнал, наприклад звукову хвилю, із зовнішнім несучим сигналом. Унаслідок цього слабкий і секретний низькочастотний сигнал «сідає» на значно потужнішу електромагнітну хвилю, яка здатна пройти набагато далі, ніж будь-який природний витік.
Автори методу описують цей процес трьома етапами — «ін'єкція, модуляція, випромінювання»: зовнішній сигнал потрапляє у внутрішні кола пристрою, змішується там із секретним сигналом через нелінійність апаратури, а потім знову випромінюється тими самими проводами та кабелями, які випадково виконують роль антен.
Яке обладнання потрібне і на якій відстані працює атака
Для проведення атаки достатньо порівняно доступного комплекту техніки: програмно визначеної радіосистеми (SDR) USRP B210, приймальних і передавальних антен, аналізатора спектра Siglent SSA3075X Plus, ноутбука для керування SDR, а за потреби — радіочастотного підсилювача для збільшення дальності дії.
Команда випробувала метод на 11 різних серійних пристроях: дротових навушниках, підключених до техніки Dell, Apple й Mac, бездротових навушниках UGreen, Philips і HP, стаціонарному телефоні Flyingvoice, розумних вентиляторах Xiaomi та OIDIRE, а також лампах Xiaomi й JINGZAO.
У базових умовах дослідники перехоплювали звук із бездротових навушників на відстані до 6 метрів залежно від конкретної моделі. Коли ж застосували потужніший приймач, дальність суттєво зросла — в окремому випробуванні з радіочастотним підсилювачем удалося отримати розбірливий звук із навушників уже з 30 метрів.
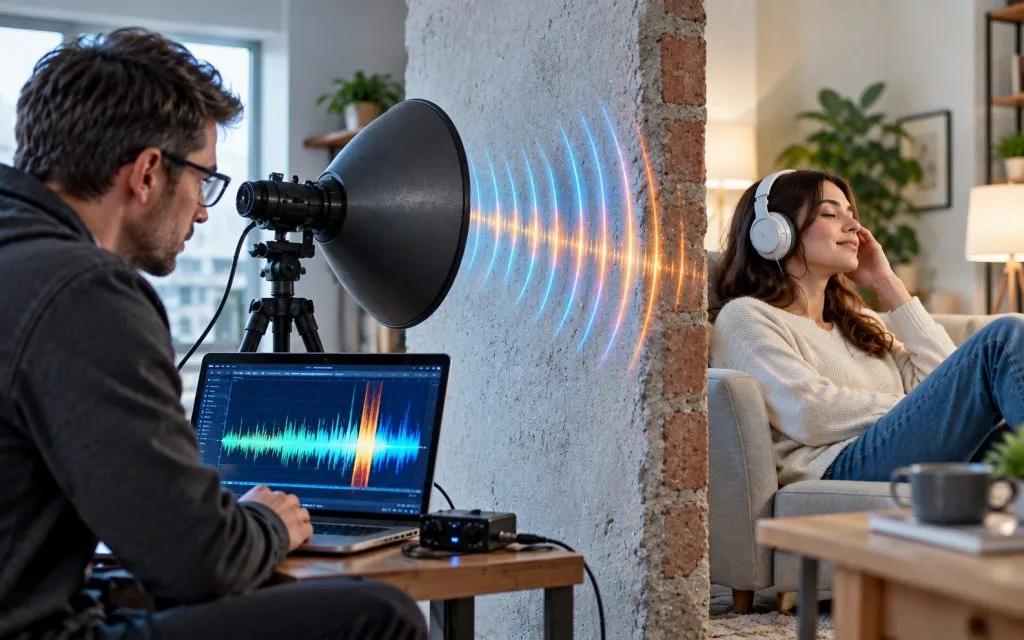
Стіни виявилися слабким захистом: під час експериментів у готельному номері та переговорній кімнаті команда успішно прослухала навушники UGreen MAX2 з сусіднього приміщення крізь бетонну стіну завтовшки 30 сантиметрів. Отриманий сигнал додатково обробляли системою покращення мовлення, аби прибрати шум і спотворення, які виникали через саму атаку.
Загроза виходить за межі підслуховування розмов
Найпростіший спосіб застосування InjectEave — шпигувати за розмовами через навушники або стаціонарний телефон. Проте на цьому можливості методу не закінчуються: він також дає змогу відстежувати дії людей у приміщеннях із розумними вентиляторами й лампами, аналізуючи керуючі сигнали та параметри споживання енергії.
Зокрема, коливання живлення розумного вентилятора можуть видати режим і швидкість його роботи, а це опосередковано вказує на присутність людини в кімнаті чи навіть на її сон. А витоки із розумних ламп дозволяють дізнатися рівень яскравості світла і, відповідно, зробити висновки про побутові звички мешканців.
Окремо науковці показали експеримент зі стаціонарним телефоном, де електромагнітну техніку застосували одразу в двох напрямках: не тільки для перехоплення розмови, а й для впровадження підробленого звуку в голосовий інтерфейс пристрою. Тобто підслуховування поєднали з прямою маніпуляцією сигналом.
Чому захиститися від такої атаки складно
На думку дослідників, потенційно вразливим перед InjectEave є широке коло пристроїв, які мають нелінійні аналогові вузли для перетворення сигналів. Традиційні методи захисту — шифрування, маскування чи рандомізація сигналів — тут не допомагають, адже витік відбувається безпосередньо через аналоговий тракт пристрою, а не через цифровий канал передачі даних.
Зменшити енергію впровадженого несучого сигналу здатні такі рішення, як екранування чи фільтрація, — вони підвищують рівень захисту, однак, за словами команди, не дають стовідсоткової гарантії безпеки.
Автори дослідження також вказують на практичні обмеження самої атаки: зловмиснику потрібне і передавальне, і приймальне радіообладнання, яке ще й доведеться розмістити достатньо близько до цілі. Команда описала сценарії, за яких прослуховування крізь стіни готельного номера стає реальним завдяки техніці, схованій у валізі чи всередині офісних меблів.
Нагадаємо, кілька днів тому Microsoft випустила ШІ для розшифровки аудіо — сервіс підтримує українську мову і коштує лише 10 центів за годину.
Джерело: Highload.tech